Annonce – sponsoreret indhold.
Sikre spil fra dag ét er ikke et tilfælde eller held — det er resultatet af bevidste beslutninger truffet længe før den første linje kode bliver skrevet. Mens nogle spiludviklere lancerer titler der holder i årevis uden større sikkerhedsproblemer, kæmper andre konstant med datalæk, kompromitterede konti og kritiske patches der ruller ud i panik. Forskellen ligger ikke i budgettet eller teamets størrelse, men i hvordan sikkerhed blev prioriteret fra projektets allerførste fase. For gamere der har oplevet at få deres konti hacket, deres betalingsoplysninger eksponeret eller deres yndlingsspil taget offline på grund af angreb, er dette mere end teknisk nysgerrighed — det er en reel bekymring der påvirker deres digitale hverdag. Denne artikel dykker ned i, hvad der adskiller de spil der fødes sikre fra dem der aldrig bliver det, og hvorfor Software Development Life Cycle er nøglen til at forstå forskellen.
- Sikkerhed i spil afgøres primært i designfasen — ikke gennem patches efter launch
- Studios der anvender struktureret trusselsmodellering opdager 60-80% af potentielle sårbarheder før udviklingen starter
- Spilleres patch-mønstre og release-kadence afslører meget om et studios sikkerhedsmodenhed
- Moderne SDLC-processer behandler sikkerhed som en integreret del af hver udviklingsfase, ikke som en afsluttende tjekliste
Hvad Software Development Life Cycle betyder for spiludvikling
Software Development Life Cycle — forkortet SDLC — beskriver den strukturerede proces som software gennemgår fra idé til færdigt produkt og videre til vedligeholdelse. I spiludviklingssammenhæng dækker dette alt fra den indledende konceptfase og design gennem programmering, test og launch til de løbende opdateringer der holder et spil levende i årevis.
For mange gamere forbliver denne proces usynlig. De oplever kun slutresultatet: et spil der enten fungerer problemfrit eller konstant kræver opdateringer for at lukke sikkerhedshuller. Men bag facaden afgør SDLC-processen fundamentalt, hvor robust et spil bliver. Et studie der integrerer sikkerhed i hver fase af deres SDLC arbejder proaktivt, mens et studie der behandler sikkerhed som en eftertanke konstant reagerer på problemer.
Den moderne spilindustri opererer under et enormt pres. Live service-spil, mikrotransaktioner, cross-platform progression og cloud saves har skabt en situation hvor spil håndterer følsomme brugerdata i et omfang der var utænkeligt for ti år siden. Denne virkelighed gør en sikker SDLC-proces ikke bare ønskværdig, men nødvendig for overlevelse.
Forskellen på et spil der holder og et der konstant lækker bliver tydelig, når man forstår at sikkerhed ikke er en feature der tilføjes — det er en egenskab der bygges ind fra starten. Studios der prioriterer threat modeling i udvikling opdager angrebsflader på tegnebrættet i stedet for at opdage dem i en patch note tre måneder efter launch. Denne tilgang betyder at potentielle sårbarheder identificeres og håndteres mens ændringer stadig er billige og enkle at implementere.
Designfasen som det kritiske vindue for sikkerhedsbeslutninger
Når et spiludviklingsprojekt starter, åbner der sig et vindue af muligheder der gradvist lukker jo længere projektet skrider frem. I designfasen er alt fleksibelt: arkitekturen kan formes, dataflows kan defineres korrekt fra starten, og sikkerhedsmekanismer kan bygges ind som fundamentale elementer snarere end tilføjelser.
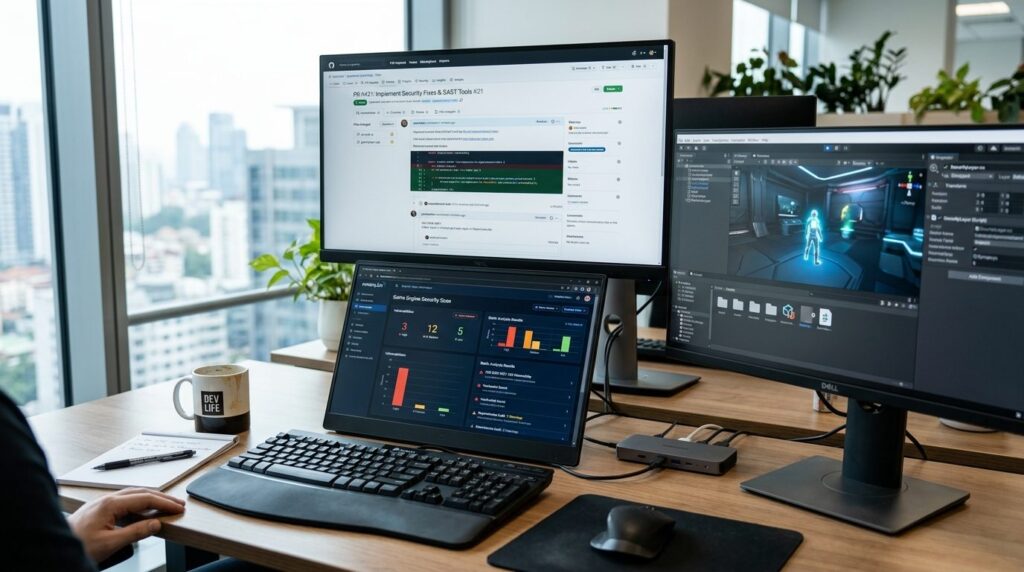
I denne fase træffes beslutninger der vil have konsekvenser i årevis. Hvordan håndteres brugerautentificering? Hvordan kommunikerer klienten med serveren? Hvilke data gemmes lokalt, og hvilke forbliver på sikre servere? Disse spørgsmål virker måske tekniske, men svarene afgør om et spil bliver et sikkert fundament eller en konstant hovedpine.
Et konkret eksempel illustrerer pointen: Forestil dig et multiplayer-spil der i designfasen beslutter at lade klienten styre visse gameplay-elementer for at reducere serverbelastning. Denne beslutning giver mening fra et performance-perspektiv, men åbner døren for cheating og manipulation. Havde designteamet gennemført en struktureret risikovurdering, ville de have identificeret denne angrebsflade og kunne have designet en mere robust løsning fra starten.
De mest modne spiludviklere arbejder systematisk med det der kaldes “secure by design” — en tilgang hvor sikkerhed ikke er noget der tilføjes ovenpå, men noget der gennemsyrer alle beslutninger fra dag ét. Dette inkluderer:
- Klassifikation af data — en klar forståelse af hvilke spillerdata der håndteres, og hvor følsomme de er
- Arkitekturvalg — beslutninger om serverautoritet, kryptering og netværksopdeling
- Adgangsmodeller — hvordan forskellige brugertyper interagerer med systemet
- Fejlhåndtering — hvordan systemet reagerer på uventede situationer uden at eksponere følsom information
Disse beslutninger er ekstremt svære at ændre senere i processen. Et spil der er designet med svag serverautoritet kan ikke nemt ombygges efter launch uden at fundamentalt ændre spillets tekniske fundament — en proces der kan koste millioner og tage år.
Højprofilerede gaming-sikkerhedsbrister der kunne være undgået
Gaming-industrien har gennem de seneste år oplevet en bølge af sikkerhedsbrister der har ramt millioner af spillere. Ved at analysere disse hændelser bliver mønsteret tydeligt: langt de fleste kunne have været undgået med en struktureret sikkerhedstilgang i udviklingsfasen.
Tag eksemplet med kompromitterede udviklerstudios hvor angribere har fået adgang til kildekode, interne værktøjer og spillerdata. I flere tilfælde har efterfølgende analyser vist, at angriberne udnyttede svage interne adgangskontroller og manglende opdeling mellem udviklings- og produktionsmiljøer. En robust SDLC-proces ville have identificeret disse risici og krævet beskyttelse af udviklingsmiljøer og kodearkiver som et grundlæggende krav.
Et andet gentagende mønster er API-sårbarheder i live service-spil. Disse opstår typisk når API’er designes med fokus på funktionalitet frem for sikkerhed. Manglende inputvalidering, utilstrækkelig adgangsstyring og eksponering af følsomme data gennem API-svar er klassiske fejl der kunne fanges gennem systematisk sikkerhedstest og review i designfasen.
Account hijacking repræsenterer en tredje kategori af problemer. Når spillere mister adgang til konti med årelange fremskridt og betydelige investeringer, er konsekvenserne reelle og følelsesmæssige. Studios der fra starten designer robuste autentificeringsmekanismer, understøtter to-faktor-godkendelse og implementerer effektiv logging af mistænkelig aktivitet giver deres spillere langt bedre beskyttelse.
Det kritiske spørgsmål er ikke om disse problemer teknisk set kunne løses efterfølgende — det kunne de ofte. Spørgsmålet er, hvorfor de opstod i første omgang. Svaret peger næsten altid tilbage til designfasen: manglende risikovurdering, fraværende sikkerhedskrav og en kultur hvor sikkerhed blev betragtet som noget der kunne tilføjes senere.
De syv faser i en sikker udviklingsproces
En struktureret sikker SDLC-proces følger typisk syv sammenhængende faser, hvor hver fase bidrager til det samlede sikkerhedsniveau. For spillere der vil forstå hvad der foregår bag kulisserne i de bedste studios, giver denne model et klart billede.
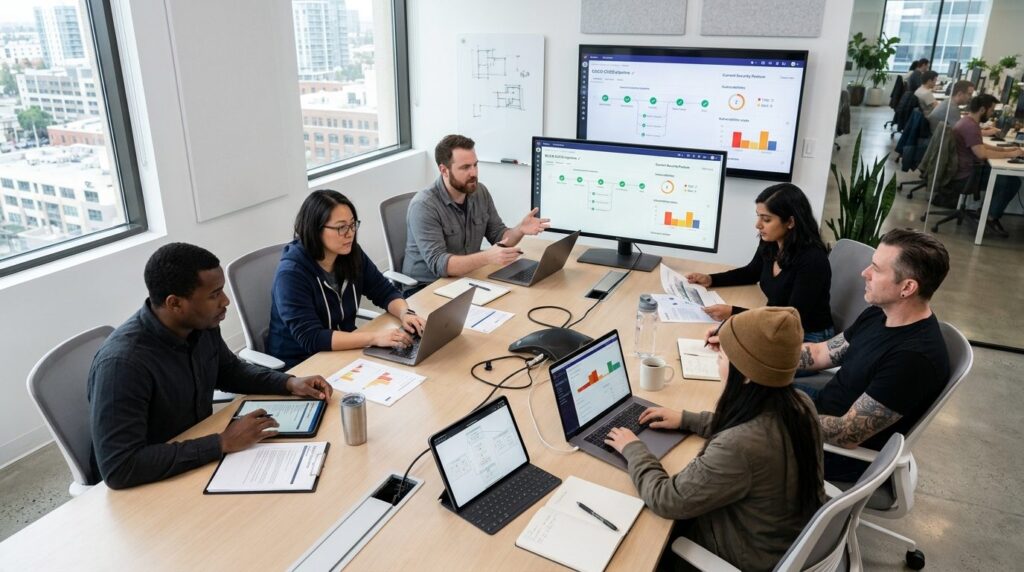
Planlægning og sikkerhedskrav udgør fundamentet. Her afklares løsningens formål, hvilke data der behandles, og hvilke sikkerhedskrav der skal opfyldes. For et spil betyder dette at definere krav til logging, adgangsstyring, kryptering og backup før en eneste kodelinje skrives.
Risiko- og trusselsmodellering er fasen hvor teamet systematisk identificerer trusler og måder spillet kan kompromitteres på. Dette inkluderer analyse af potentielt misbrug af brugerrettigheder, manipulation af data, og sårbarheder i integrationer med eksterne systemer.
Sikkert design og arkitektur omsætter de identificerede risici til konkrete tekniske beslutninger. Arkitekturvalg træffes med sikkerhed som en central parameter, og design reviews sikrer at de valgte løsninger faktisk håndterer de kendte risici.
Sikker udvikling handler om selve kodningen. Udviklere følger retningslinjer for sikker kodning, gennemfører code reviews, og bruger værktøjer til at identificere sårbarheder i koden løbende. Beskyttelse af open source-komponenter og tredjepartsbiblioteker er kritisk, da disse ofte udgør en betydelig del af moderne spil.
Test og sikkerhedskontrol verificerer at løsningen opfylder sikkerhedskravene. Dette omfatter alt fra automatiserede sikkerhedsscans til penetrationstest hvor specialister forsøger at bryde sikkerheden før ondsindede aktører får chancen.
Release og deployment sikrer at overgangen til produktion sker kontrolleret. Klare kriterier for hvilke sikkerhedsfund der skal håndteres før launch, og sikre processer for selve udrulningen beskytter mod fejl i den kritiske lanceringsfase.
Drift, vedligeholdelse og sårbarhedshåndtering fortsætter efter launch. Løbende overvågning, håndtering af nye sårbarheder og regelmæssige sikkerhedsopdateringer holder spillet sikkert over tid.
Hvad spillere kan aflæse om et studios sikkerhedsmodenhed
Som spiller har du ikke direkte adgang til et studios interne processer, men deres offentlige adfærd afslører meget om deres sikkerhedskultur. Ved at observere visse mønstre kan du danne dig et billede af, om et studie tager sikkerhed alvorligt.
Patch-mønstre er en af de tydeligste indikatorer. Studios der konstant udgiver nødopdateringer for at lukke kritiske sikkerhedshuller har typisk en reaktiv tilgang hvor problemer først opdages når de udnyttes. Omvendt signalerer regelmæssige, planlagte sikkerhedsopdateringer et studie der arbejder proaktivt med løbende vedligeholdelse.
Kommunikation om sikkerhedshændelser afslører også meget. Studios der åbent kommunikerer om sikkerhedsproblemer, forklarer hvad der skete, og beskriver deres respons demonstrerer modenhed. Tavse studios der forsøger at skjule eller nedtone hændelser signalerer en kultur hvor sikkerhed ikke prioriteres.
Sikkerhedsfunktioner som standard er et andet tegn. Tilbyder spillet to-faktor-autentificering? Får spillere besked ved mistænkelige login-forsøg? Er der robuste funktioner til kontogendannelse? Disse features koster udviklingstid, og studios der investerer i dem prioriterer spillersikkerhed.
Response på community-rapporterede problemer viser hvordan studiet håndterer feedback. Studios med bug bounty-programmer eller klare kanaler for sikkerhedsrapportering arbejder aktivt med deres community om sikkerhed. Studios der ignorerer eller angriber sikkerhedsforskere der rapporterer problemer har typisk en defensiv kultur der ikke fremmer forbedring.
For spillere der investerer tid og penge i indie spil værd at spille: skjulte perler uden AAA-pris er disse observationer særligt værdifulde. Mindre studios har færre ressourcer, men de bedste kompenserer med gennemtænkte processer fra starten.
Kulturens betydning for sikker spiludvikling
Tekniske processer og værktøjer er nødvendige, men ikke tilstrækkelige. Den afgørende faktor der adskiller studios med stærk sikkerhed fra dem der kæmper, er kultur — de uskrevne regler og værdier der styrer daglige beslutninger.
I studios med en stærk sikkerhedskultur er sikkerhed ikke et særskilt ansvarsområde der tilhører et isoleret team. Det er et fælles ansvar hvor hver udvikler, designer og projektleder tænker sikkerhed ind i deres arbejde. Når en programmør skriver kode, overvejer vedkommende automatisk sikkerhedsimplikationerne. Når en designer udtænker en ny feature, inkluderer overvejelserne hvordan den kan misbruges.
Denne kulturelle dimension forklarer, hvorfor to studios med tilsyneladende identiske processer kan have vidt forskellige sikkerhedsresultater. Processer der følges modvilligt eller overfladisk giver ikke samme beskyttelse som processer der understøttes af ægte forståelse og engagement.
Ledelsens rolle er kritisk. Når sikkerhed konkurrerer med deadlines og budgetter — som det uundgåeligt gør — afgør ledelsens prioriteringer hvad der vinder. Studios hvor ledelsen konsekvent bakker op om sikkerhedsbeslutninger, selv når de er ubekvemme, bygger en kultur hvor sikkerhed respekteres. Studios hvor sikkerhed rutinemæssigt ofres for at nå en deadline sender det modsatte signal.
For spillere manifesterer kulturelle forskelle sig over tid. Et spil fra et studie med stærk sikkerhedskultur vil typisk have færre alvorlige sikkerhedshændelser, hurtigere og mere effektiv respons når problemer opstår, og bedre langsigtet stabilitet. Dette er ikke tilfældigt — det er resultatet af hundredvis af små beslutninger truffet af mennesker der har internaliseret sikkerhed som en værdi.
Fremtiden for sikkerhed i spiludvikling
Spilindustrien bevæger sig mod en virkelighed hvor sikkerhed bliver stadig mere kritisk. Med øget cloudintegration, cross-platform progression, og spil der håndterer reelle finansielle transaktioner gennem virtuelle økonomier, stiger konsekvenserne af sikkerhedsbrister konstant.
Regulering spiller også en stigende rolle. Databeskyttelseslovgivning stiller krav til hvordan spillerdata håndteres, og konsekvenserne af overtrædelser er betydelige. Studios der proaktivt implementerer stærke sikkerhedspraksisser positionerer sig bedre til at håndtere nuværende og fremtidige regulatoriske krav.
AI-assisterede udviklingsværktøjer introducerer nye muligheder og risici. Disse værktøjer kan hjælpe med at identificere sårbarheder, men kan også introducere nye hvis de ikke bruges korrekt. De mest modne studios integrerer allerede krav til sikker brug af AI-værktøjer i deres udviklingsprocesser.
For spillere betyder denne udvikling at forskellen mellem sikre og usikre spil sandsynligvis vil blive endnu tydeligere. Studios der investerer i robust sikkerhed nu opbygger en konkurrencefordel der vil blive mere værdifuld over tid. De der behandler sikkerhed som en eftertanke risikerer at miste spillernes tillid permanent.
Ofte stillede spørgsmål
Hvorfor udgiver nogle studier konstant sikkerhedsopdateringer mens andre sjældent gør?
Hyppige nød-sikkerhedsopdateringer indikerer typisk at et studie arbejder reaktivt — de opdager problemer efter de er udnyttet i stedet for at forhindre dem på forhånd. Studios med færre kritiske sikkerhedspatches har ofte investeret mere i designfasen og integreret sikkerhed fra starten. Dog kan planlagte, regelmæssige sikkerhedsopdateringer være et positivt tegn på proaktiv vedligeholdelse.
Kan et spil der lanceres usikkert nogensinde blive ordentligt sikkert?
Det er muligt, men ekstremt vanskeligt og dyrt. Fundamentale arkitekturvalg der træffes tidligt i udviklingen er ofte så dybt integreret i spillets kodebase at ændringer kræver omfattende omskrivning. Nogle spil gennemgår denne proces, men mange vælger i stedet at lancere efterfølgere bygget på et mere sikkert fundament frem for at forsøge at reparere det originale.
Hvordan kan jeg som spiller beskytte mig selv mod usikre spil?
Aktiver altid to-faktor-autentificering når det tilbydes, brug unikke passwords for hver gaming-platform, vær skeptisk over for tredjepartsværktøjer der kræver login-oplysninger, og hold øje med studiets kommunikation om sikkerhedshændelser. Undgå at linke betalingsmetoder direkte til konti med svag sikkerhed, og overvej at bruge virtuelle kreditkort til in-game køb.
Betyder et stort budget automatisk bedre sikkerhed?
Ikke nødvendigvis. Mens ressourcer hjælper, er kultur og processer ofte vigtigere faktorer. Nogle indie-studios med begrænsede budgetter har fremragende sikkerhed fordi de prioriterer det fra starten og bygger det ind i deres arbejdsprocesser. Omvendt har store AAA-studios med enorme budgetter oplevet alvorlige sikkerhedsbrister på grund af organisatoriske problemer, siloopdeling eller manglende prioritering.
Hvad er det vigtigste tegn på at et studie tager sikkerhed alvorligt?
Åben og proaktiv kommunikation om sikkerhed er ofte det mest pålidelige tegn. Studios der har bug bounty-programmer, udgiver sikkerhedsrapporter, kommunikerer tydeligt under hændelser og løbende forbedrer sikkerhedsfunktioner demonstrerer en modenhed der typisk afspejler interne processer af høj kvalitet. Tavse studios giver grund til skepsis.